Deepfake
Bastano pochi secondi di video o di voce per farti dire qualsiasi cosa, ma qualche segnale di troppo lo lascia ancora.
I deepfake sono video, audio e immagini creati con l’intelligenza artificiale per mostrare qualcuno mentre dice o fa cose mai accadute. Come funzionano, come riconoscerli e cosa fare se ti riguardano.

IN 20 SECONDI.
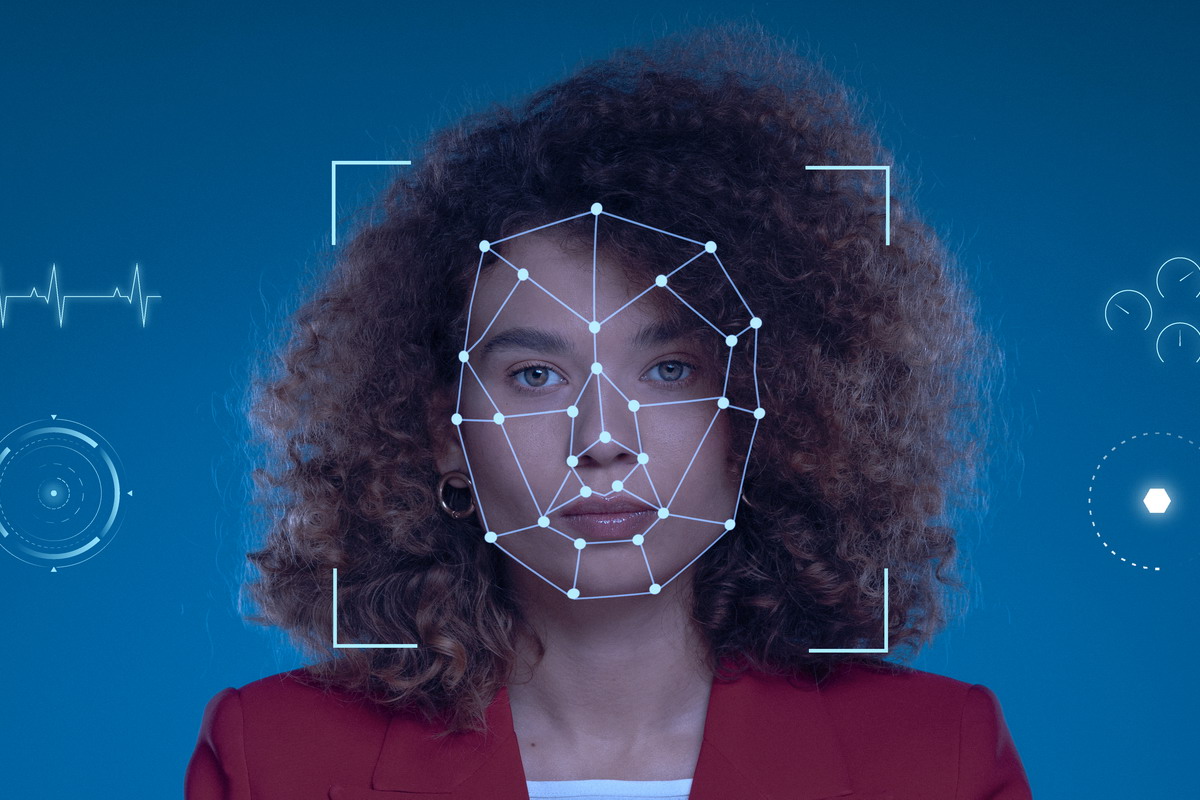
Un deepfake è un contenuto audio, video o fotografico creato o modificato con tecniche di intelligenza artificiale, in particolare di apprendimento profondo, per rappresentare una persona mentre dice o fa qualcosa che non ha mai detto o fatto. Può essere usato per cinema, satira e accessibilità, ma anche per truffe, disinformazione e pornografia non consensuale.
Hai presente quel video in cui un politico dice cose che non ha mai detto? O la voce di un amico che ti chiede soldi con urgenza, ma che amico non era? Benvenuto nel mondo dei deepfake.
Fino a pochi anni fa per falsificare un video servivano uno studio di effetti speciali, settimane di lavoro e un budget da film. Oggi basta un’app, qualche foto e pochi secondi di registrazione audio. Il risultato può essere divertente, creativo, utile al cinema. Ma può anche diventare un’arma per truffe, disinformazione e violazioni gravissime della vita privata di una persona.
Il punto non è avere paura di ogni video che vedi, perché non servirebbe a niente. Il punto è capire come funziona la tecnologia, sapere dove si nasconde il trucco e avere chiaro cosa fare se il volto o la voce finiti nel video sono i tuoi.
Come nasce un deepfake
Il nome è una fusione di deep learning (apprendimento profondo, un ramo dell’intelligenza artificiale) e fake, falso. È diventato di uso comune nel 2017, quando un utente di Reddit che si faceva chiamare “deepfakes” iniziò a pubblicare video in cui il volto di alcune celebrità veniva incollato su altri corpi.
Il principio di base è semplice. Un software analizza centinaia o migliaia di immagini e registrazioni di una persona, impara come si muove il suo viso, come cambia la sua espressione, che timbro ha la sua voce. Poi usa quello che ha imparato per generare contenuti nuovi in cui quella persona fa o dice cose mai accadute.
Le tecniche più diffuse sono tre. La prima è il face swap, in cui il volto di una persona viene sostituito con quello di un’altra in un video già esistente. La seconda è il lip sync, che modifica il movimento delle labbra per far “pronunciare” parole diverse da quelle originali. La terza è la clonazione vocale, che partendo da pochi secondi di audio imita la voce di qualcuno e gli fa leggere qualsiasi testo.
Dietro molte di queste tecniche ci sono le GAN, reti neurali “generative avversarie”. Funzionano come un falsario e un ispettore che si sfidano di continuo: uno produce falsi, l’altro cerca di smascherarli, e a forza di sfidarsi i falsi diventano sempre più credibili.
Deepfake
Contenuto generato o alterato con l’intelligenza artificiale. Il software impara il volto e la voce di una persona e produce scene nuove, spesso molto realistiche, anche senza che quella persona abbia mai girato nulla di simile.
Cheapfake
Falso fatto con mezzi semplici, senza IA: un video rallentato o accelerato, una frase tagliata e rimontata, una didascalia sbagliata. Meno spettacolare, ma spesso efficace quanto un deepfake e molto più diffuso.
A cosa servono davvero
Non tutto è losco, ed è giusto dirlo. Il cinema usa tecniche analoghe da anni per ringiovanire attori o completare scene quando un interprete non è più disponibile. Esistono applicazioni educative, come musei che fanno “parlare” personaggi storici, e usi per l’accessibilità, come restituire una voce sintetica a chi l’ha persa per una malattia. Poi c’è la satira e il semplice divertimento: il meme con il tuo volto su un attore famoso è tecnicamente un deepfake.
Il problema nasce quando la tecnologia viene usata per ingannare o danneggiare. L’uso più frequente e più odioso è la pornografia non consensuale, in cui il volto di una persona, quasi sempre una donna, viene montato sul corpo di un’altra in video espliciti. Secondo le principali analisi sul fenomeno, la stragrande maggioranza dei deepfake in circolazione appartiene a questa categoria.
Seguono le truffe, con finte videochiamate di dirigenti, voci clonate di parenti in difficoltà e falsi testimonial che promuovono investimenti miracolosi, e la disinformazione, con video falsi di politici o personaggi pubblici diffusi nei momenti delicati, come campagne elettorali o crisi internazionali. Infine ci sono il bullismo e i ricatti, soprattutto tra i più giovani, dove bastano poche foto prese dai social.
Nel 2024 un dipendente della sede di Hong Kong dell’azienda di ingegneria Arup partecipa a una videochiamata con quelli che sembrano il direttore finanziario e diversi colleghi. Erano tutti deepfake. Convinto dalla riunione, esegue una serie di bonifici per circa 25 milioni di dollari. La truffa è emersa solo dopo, quando ha verificato con la sede centrale.
Come riconoscerli
Qui serve onestà: non esiste un trucco infallibile, e quelli che funzionano oggi potrebbero non funzionare domani. Detto questo, i deepfake meno raffinati lasciano ancora delle tracce.
Nel video conviene guardare il battito delle palpebre, che può essere troppo raro o troppo regolare, e i contorni del viso, soprattutto vicino a capelli, orecchie e collo, dove l’immagine può sfocarsi o “tremolare”. La pelle appare spesso troppo liscia, oppure la luce sul volto non coincide con quella dell’ambiente. Denti poco definiti e mani con dita di troppo o di meno sono altri indizi, e un test utile è osservare cosa succede quando la persona gira di lato o si copre il viso con una mano, perché è lì che l’immagine tende a deformarsi.
Nell’audio i campanelli d’allarme sono un tono piatto, pause strane, respiri fuori posto e un’intonazione che non segue le emozioni che dovrebbe esprimere. Spesso manca anche il rumore di fondo naturale, oppure resta identico per tutta la registrazione.
Ma la verifica più efficace, di solito, è fuori dal contenuto. Chiediti chi l’ha pubblicato, se è una fonte affidabile o un account creato la settimana scorsa, e se lo riportano anche testate serie e verificabili. Diffida se il video punta a farti arrabbiare o ad agire in fretta, perché è un classico. Una ricerca inversa dell’immagine o dei fotogrammi, con strumenti come Google Lens o TinEye, può mostrarti da dove arriva davvero il materiale.
Questi segnali non sono una garanzia. I modelli migliorano in fretta e un deepfake ben fatto può non averne nessuno. Anche i “rilevatori automatici” online sbagliano, in entrambe le direzioni. Se c’è di mezzo denaro o una richiesta urgente, verifica sempre per un altro canale: richiama la persona sul suo numero abituale, o concorda con familiari e colleghi una parola d’ordine.
Cosa dice la legge
In Italia la diffusione illecita di contenuti falsi generati con l’intelligenza artificiale è oggi un reato specifico. L’articolo 612-quater del codice penale, introdotto dalla legge sull’IA del 2025, punisce chi diffonde senza consenso immagini, video o audio falsificati che possono ingannare sulla loro autenticità e causare un danno alla persona rappresentata. La pena prevista va da uno a cinque anni di reclusione.
Restano poi applicabili le norme già esistenti, per esempio sulla diffusione illecita di immagini sessualmente esplicite (il cosiddetto revenge porn), sulla diffamazione, sul trattamento illecito dei dati personali e sul furto d’identità nelle truffe.
A livello europeo, il regolamento sull’intelligenza artificiale (AI Act) prevede obblighi di trasparenza: chi genera o diffonde contenuti sintetici che sembrano reali deve renderli riconoscibili come tali. Le tempistiche di applicazione e i dettagli sono ancora in evoluzione.
Cosa fare se il deepfake riguarda te
Se ti ritrovi dentro un contenuto falso, il primo istinto è cancellare tutto e sparire. Meglio fermarsi un momento e procedere con ordine.
Per prima cosa conserva le prove: fai screenshot, salva i link, annota data, ora e nome dell’account che ha pubblicato, perché senza prove poi è molto più difficile agire. Poi segnala il contenuto alla piattaforma, dato che Facebook, Instagram, TikTok, YouTube e gli altri principali servizi hanno moduli dedicati ai contenuti manipolati e alle immagini intime non consensuali.
Se il contenuto è di natura sessuale, il servizio StopNCII.org permette di creare un’impronta digitale dell’immagine, così le piattaforme aderenti possono bloccarne la diffusione senza che tu debba caricarla altrove. A quel punto puoi denunciare, rivolgendoti alla Polizia Postale o a qualsiasi forza dell’ordine. Per la diffusione di immagini intime esiste anche un canale di segnalazione dedicato presso il Garante per la protezione dei dati personali.
Infine, ricordati che non sei solo e non sei in colpa. Essere vittima di un deepfake non dipende da cosa hai fatto o pubblicato. Parlane con qualcuno di fiducia e, se serve, cerca supporto psicologico.
OK BOOMER: STORIA DI UN'INCOMPRENSIONE LINGUISTICA
Le parole cambiano, e a volte fanno fatica a starci dietro. Se ti piace capire come si trasforma il linguaggio, da una generazione all'altra, "Ok Boomer" racconta proprio questo. Da oggi è disponibile su Amazon, in eBook e in cartaceo.
OK. ADESSO SAI COS'È.
MA PROBABILMENTE NON SAI COS'È QUESTO.